
限额与配额
Agentbase 2.10.0 提供贯通账号(Account) → 组织(Organization) → 项目(Project)三级的标准化用量聚合视图(Usage Aggregates)、请求速率限制(Ratelimit)、资源配额(Quota)、大模型推理预算控制以及平台级项目数据库/文件存储独立只读栅栏(Read-Only Governance)。本章详细说明各项计量指标的统计口径、数据完整性状态判读、只读治理期间的读写行为边界以及超限排障方法。
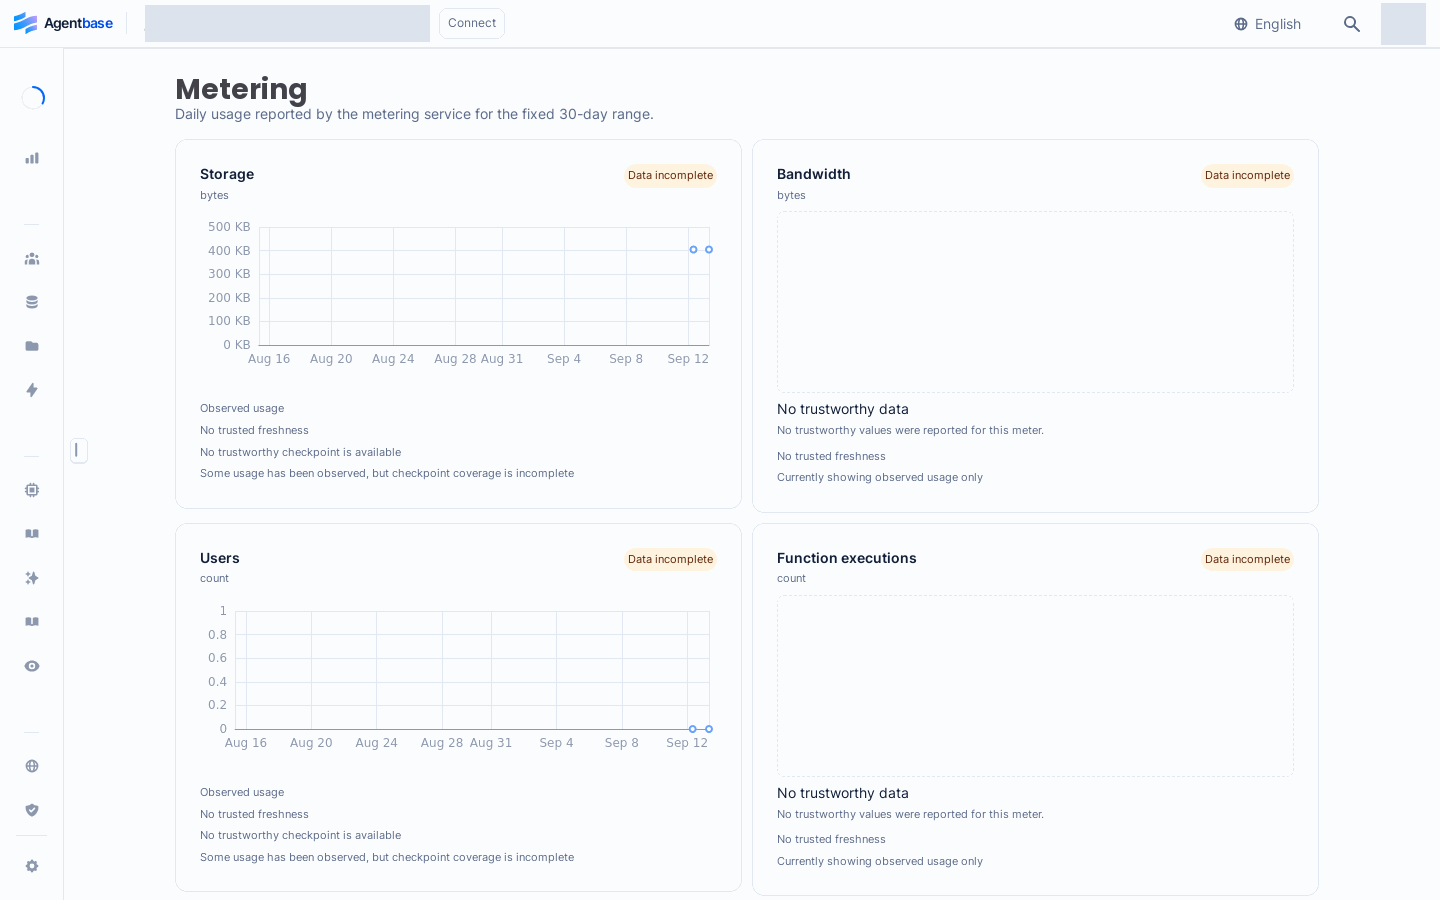
界面参考:沿用已登记的历史截图,演示数据与当前项目可能不同;本次未重新取图。
功能概述
在企业多团队共享智能体中台(如组织 Agentbase 企业智能中台 69c6d1aa00062e6bb60 下的生产项目 enterprise-ai-hub-210)的过程中,架构师、运维负责人与财务专员(Billing 角色)需要精确掌握资源消耗水位与安全保护边界:
三级统一 30 日 UTC 用量核算:在账号、组织与项目三个层级均提供完全一致的 最近 30 个 UTC 日(含当前 UTC 日及此前 29 天) 聚合视图,覆盖 Storage(存储)、Bandwidth(带宽)、Users(用户数) 与 Function executions(函数执行次数) 四大核心指标,并明确标注数据覆盖完整性(区分
0与“数据缺失”)。多维配额(Quota)与速率限制(Ratelimit):防止单个异常客户端或死循环脚本耗尽集群连接池、存储空间或大模型 Token 预算。
AI 专项用量与抽样成本控制:涵盖 LLM Gateway Key 月度 Token 预算、统一 AI 网关项目级流量计量、内容审核(Moderation)30 日分项调用统计,以及 2.10.0 知识索引质量评估的默认分层抽样(默认每能力 30 条)成本控制。
平台级项目独立只读治理(2.10.0 新增):支持平台管理员在故障隔离、底层迁移或合规封禁期间,将项目的数据库域(
databaseReadOnly)与文件存储域(storageReadOnly)独立置为只读状态,确保在线读服务不中断的同时严防新脏数据写入,且保留单条记录/单文件的紧急清理通道。
| 治理与计量维度 | 统计或控制粒度 | 控制台查看入口 | 超限或触发时的系统确定性行为 |
|---|---|---|---|
| 30 日核心用量聚合 | 账号级 / 组织级 / 项目级(按 UTC 日聚合) | 账号 Usage · 组织 Usage · 项目侧栏 Metering(/usage/aggregates) | 只读观测大盘;当计量源延迟或检查点缺失时显式标记“不完整(Incomplete)”,绝不伪造为 0 |
| 平台 Quota 与 Ratelimit | 账号级 / 项目级 / IP 与会话级 | /console/account/quota-limits · /console/account/rate-limits | 超出配额或并发速率阈值时返回 HTTP 429 Too Many Requests 或对应配额超限错误码 |
| 大模型推理预算与限流 | LLM Gateway Key 级 / AI Gateway 项目级 | 项目 模型 (/llm-gateway) · AI 网关 (/ai-gateway) | 触发 Key 月度 Token 预算或 RPM/TPM 上限时拒绝推理请求,保护上游 <DASHSCOPE_API_KEY> 账户余额 |
| 项目数据库/存储独立只读 | 项目级双独立开关(databaseReadOnly / storageReadOnly) | 平台治理域(Admin Panel);项目侧体现为写入拦截响应 | 拒绝对应域常规写入(返回 project_database_read_only / project_storage_read_only),单条/单文件立即删除例外放行 |
核心概念与架构
Agentbase 的计量、限流与只读保护体系贯穿于数据面请求入口与后台异步计量管线。下图展示了三级用量聚合的数据流向,以及 2.10.0 项目独立只读栅栏(Write Fence)的精细拦截逻辑:
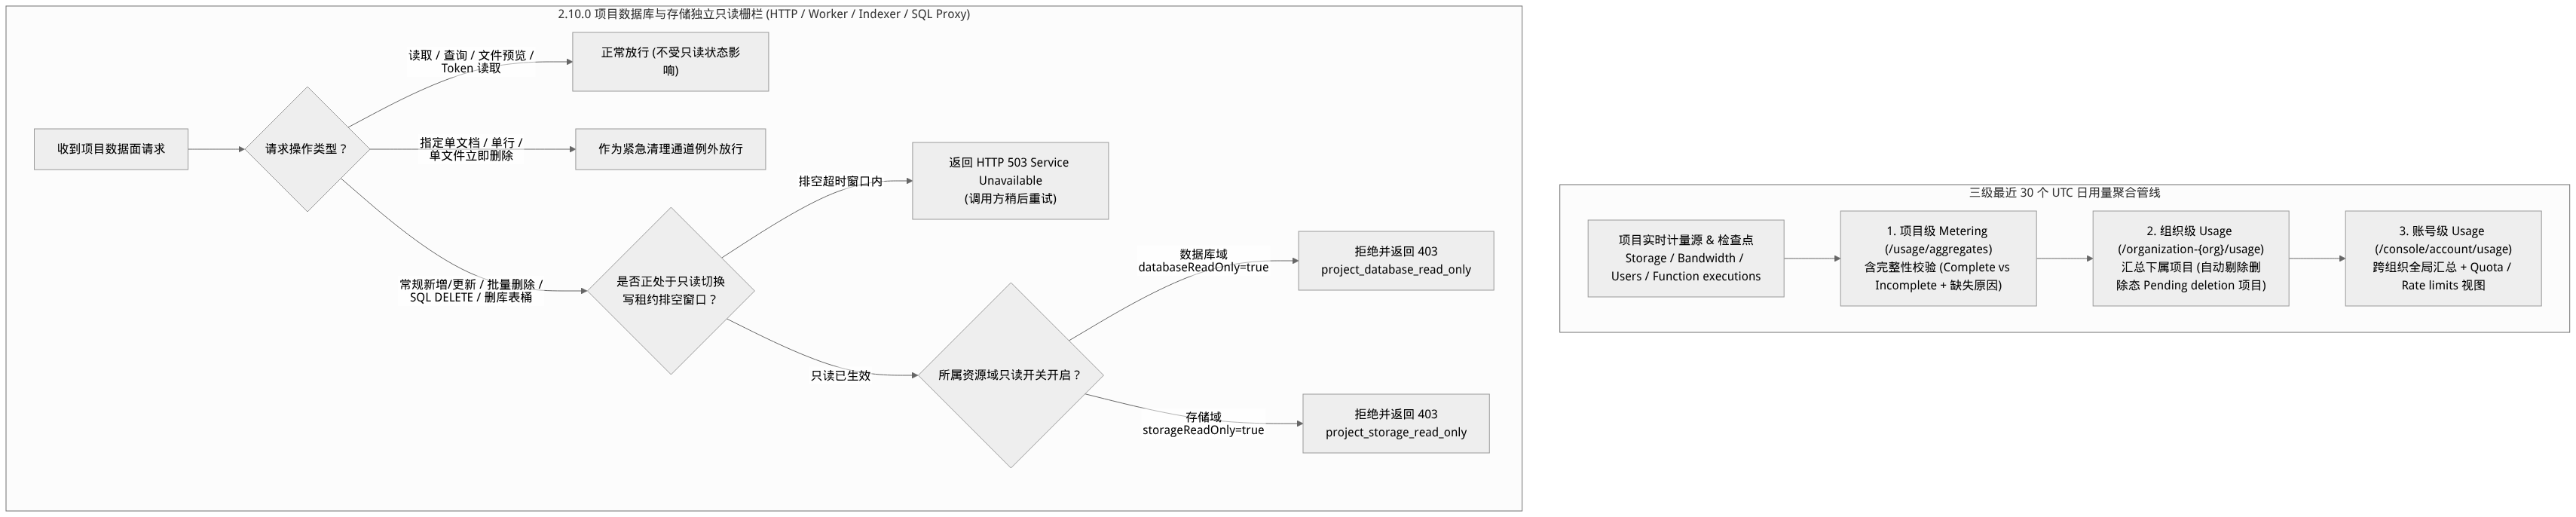
流程示意,不是运行截图;按箭头阅读步骤或状态之间的关系。
1. 最近 30 个 UTC 日四项核心计量指标定义
在账号、组织与项目的 Metering / Usage 页面(如图 1 所示),系统固定以 当前 UTC 日向前推算共 30 个 UTC 自然日 为时间窗口,统一展示以下四项核心计量:
| 计量指标名称 | 英文标识 | 统计口径与覆盖范围 | 关联深入监控页 |
|---|---|---|---|
| 存储空间 | Storage | 项目内存储桶文件、构建产物及相关持久化资产占用的存储字节总量与按日变化趋势 | 项目 Storage → Usage(/storage/usage) |
| 网络带宽 | Bandwidth | 统计周期内经由项目端点产生的入站与出站网络传输流量总和 | 项目 Overview 带宽趋势图 |
| 终端用户数 | Users | 项目 Auth 模块下的注册终端用户规模及按日增长趋势 | 项目 Auth → Usage(/auth/usage) |
| 函数执行次数 | Function executions | 项目内所有云函数(Functions)在统计周期内触发执行的累计次数 | 项目 Functions → Usage(含 ACS 容器组 CPU/内存/网络/磁盘监控) |
2. 数据覆盖状态(Completeness)与防误导设计
在传统的监控报表中,当后台采集链路延迟或某个时间分片缺失时,往往会直接把缺失日期的数值画成 0,极易误导运维与财务人员以为当日业务停摆。Agentbase 严格区分“真实用量为 0”与“计量数据缺失/不完整”:
完整(Complete):30 个 UTC 日内的所有计量源、检查点与子范围数据均已完整对齐。
不完整(Incomplete):当某一日或多日的计量数据尚未到达或存在缺口时,该日直接标记为缺失(Missing),绝不渲染为
0;同时页面顶部会明确列出导致覆盖不完整的具体原因(例如:计量源不可用、检查点缺失、子范围缺失等)。组织级过滤规则:当组织
Owner在 Project cleanup 中将某个不活跃项目提交删除后,只要该项目处于删除态(Pending deletion/Purging),组织级 Usage 视图会自动将其过滤剔除,不计入组织聚合用量。并发防串页保护:当用户在 Console 中快速切换不同的 Organization 或 Project 时,前端状态机具备请求代际隔离保护,旧范围延迟返回的异步聚合结果绝不会覆盖当前新选定项目的页面视图。
项目只读状态(平台治理)
该能力以实例已启用项目只读保护为前提。若部署未启用,平台管理员也不能直接切换只读状态;先确认实例能力,再按下述流程处理,不把能力关闭响应当作一次已完成的状态切换。
项目可由平台管理员置为数据库只读或文件存储只读(两个独立开关,2.10.0 起),用于维护、迁移或故障隔离。数据库只读覆盖数据库、表、向量、知识库和 SQL 写入;文件存储只读覆盖桶和文件写入。一个开关开启不会自动开启另一个,也不是把整个项目的所有配置都锁定。
对日常操作的影响
下表均以原有身份和资源权限仍满足为前提;只读状态不增加读取或删除权限。
| 操作 | 对应域只读时的行为 |
|---|---|
| 查询已有库、表、文档、行;读取、预览或下载已有文件 | 通常可继续;若读取需要初始化缺失结构,可能返回 403 或 503 |
| 创建、修改数据库、表、列、索引、文档或行 | 数据库只读时拒绝 |
| 修改知识库、文档元数据、分块或索引配置 | 数据库只读时拒绝 |
SQL 写入及结构变更,包括 SQL DELETE | 数据库只读时拒绝;已有数据的只读查询仍受原查询权限约束 |
| 创建、修改桶或上传、修改文件 | 文件存储只读时拒绝 |
| 立即删除单个文档、单行或单文件 | 保留清理通道;仍需原删除权限 |
| 批量删除、删除整库/表/桶 | 按所属域拒绝,不能当作单条清理例外 |
通过事务暂存的删除也不是立即删除例外,提交时仍会检查写入限制。数据库只读不等于文件存储只读:例如单独开启数据库只读时,不能据此判断文件上传是否被允许,还需检查存储状态与原权限。
遇到错误时怎么办
先记录项目、操作、时间和错误类型。数据库域通常返回
403 project_database_read_only,存储域返回403 project_storage_read_only;GraphQL 外层可能仍为 HTTP 200,需要检查响应中的errors。SQL 连接也可能返回数据库访问拒绝,需结合平台状态定位。确认操作所属域和是否确为单条立即删除;不要改成批量操作、SQL 或其他调用方式试图绕开只读限制。
联系平台管理员确认当前状态和恢复安排。普通项目成员或项目 API Key 不能自行解除平台只读状态;不要为此扩大业务 Key 权限。
切换操作出现 503 时,不要直接重复切换或批量重放写入。 可能是切换提交前排空超时、状态已提交但排空未完成,或提交结果尚不确定。由平台管理员通过权威状态与切换记录核对结果;普通项目详情中的缓存值不能单独证明切换完成。
恢复写入后,先查询先前请求的实际结果,再按业务幂等规则补做未成功操作,避免重复写入或误删。
角色、入口与关联关系
1. 各级用量、配额与专项计量的控制台入口
| 查看目标 | 所属层级 | 控制台导航位置 | 精确路由路径 | 最小所需角色 |
|---|---|---|---|---|
| 账号 30 日聚合用量 | 账号级 | 顶部 Account → Usage / Metering | /console/account/usage · /console/account/metering | 账号本人 |
| 账号速率限制与配额上限 | 账号级 | 顶部 Account → Rate limits / Quota limits | /console/account/rate-limits · /console/account/quota-limits | 账号本人(只读视图) |
| 组织 30 日聚合用量 | 组织级 | 组织页签 Usage / Metering | /console/organization-{organization}/usage | 组织任意成员(含 billing / analyst) |
| 项目 30 日聚合用量 | 项目级 | 项目左侧边栏 Metering | /console/project-{region}-{project}/usage/aggregates | 项目任意成员 |
| 云函数 ACS 容器组资源水位 | 项目级(函数) | 项目 Functions → 目标函数 → Usage | /console/project-{region}-{project}/functions/function-{function}/usage | 项目任意成员 |
| 模型网关 Key Token 用量与限额 | 项目级(AI) | 项目 模型(Models) → Keys / Usage | /console/project-{region}-{project}/llm-gateway/keys/{key}/usage | 项目任意成员 |
| 内容审核 30 日分项调用统计 | 项目级(审核) | 项目 Moderation(内容审核) 首页 | /console/project-{region}-{project}/moderation | 项目任意成员 |
2. AI 专项计量与成本控制关联说明
除了基础的四项 BaaS 计量外,AI 与智能体模块的用量和成本控制分布在各自的领域工作台中:
LLM Gateway 与统一 AI Gateway 用量:
在 模型(
/llm-gateway) 中,可为每一枚签发的 Gateway Key 单独配置每月 Token 预算上限(Monthly Token Budget)、请求速率限制(RPM / TPM)与允许调用的模型白名单(如仅允许调用qwen-plus与text-embedding-v3)。在 AI 网关(
/ai-gateway) 与 智能体运维(/observability/metrics) 中,按项目、逻辑模型(如lm-enterprise-chat)与轨迹派生维度统计 Token 消耗与估算成本。
知识索引质量评估的抽样配额控制(2.10.0):
在 智能体运维 → 评估(
/observability/evals) 创建“知识索引质量”评估任务(针对 GraphRAG、RAPTOR、LLM Wiki 索引产物)时,系统默认开启分层抽样,每种索引能力默认抽样30条记录进行 LLM Judge 评分与独立模型复核。用户可在创建前通过预览(
index-preview)查看预计评估条数,也可手动调高抽样数或关闭抽样执行全量评估(注意:全量评估不设硬性条数上限,所消耗的评估模型 Token 费用与执行耗时将随知识库索引产物记录数线性增长)。
内容审核(Moderation)双凭据分项计量:
在 Moderation 首页顶部,固定展示最近 30 天的审核调用总量,并拆分为使用平台级凭据调用次数与使用项目自定义凭据调用次数两项明细,便于核对阿里云 Green 内容安全账单。
功能详解与操作指南
1. 查看与判读项目最近 30 个 UTC 日用量聚合视图
登录 Console 并进入项目
企业智能客服与知识中台(enterprise-ai-hub-210)。在左侧导航栏底部点击 Metering(路由
/console/project-default-enterprise-ai-hub-210/usage/aggregates,如图 1 所示)。第一步:先核查数据覆盖状态(Coverage Status):
查看页面状态栏:若显示数据覆盖完整(Complete),说明过去 30 个 UTC 日的聚合值可直接作为容量规划与对账依据。
若提示不完整(Incomplete),仔细阅读系统给出的原因标签(如某日检查点尚未落盘),此时切勿将带有“缺失”标记的日期误判为业务零流量。
第二步:审阅四项核心计量卡片与按日趋势图:
分别查看 Storage、Bandwidth、Users、Function executions 四张汇总卡片的当前周期累计值与每日柱状/折线趋势。
第三步:下钻查看函数容器级算力消耗:
若发现
Function executions激增,点击左侧边栏 Functions → 进入具体函数 → 点击 Usage 页签,进一步查看云沙箱(ACS)容器组的 CPU 使用率、内存水位、网络 I/O 与磁盘占用趋势。
2. 核查账号级配额上限(Quota Limits)与速率限制(Rate Limits)
当线上接口出现偶发限流(HTTP 429)或创建资源提示达到套餐上限时,可通过以下步骤核查当前账号与组织适用的配额基线:
点击控制台顶部导航栏右侧的 Account,进入
/console/account。切换到 Quota limits 页签:查看当前账号关联套餐允许的各项资源硬上限(如免费组织数上限、单项目平台登记数上限、单次函数部署源码包大小上限、Java 17 JAR 包独立大小上限 100 MB 等)。
切换到 Rate limits 页签:查看各 API 路由组(如认证登录、数据库读写、文件上传、函数触发)的每分钟/每秒并发请求阈值。
开发环境豁免技巧:若前端工程师在本地高频刷新页面调试触发了 Ratelimit,请前往项目 Overview → Integrations → Dev keys 创建一枚短期有效的 Dev Key,在调试请求中携带
X-Appwrite-Dev-Key即可在开发环境下安全绕过速率限制。
3. 项目只读状态下的应急处置与数据清理操作
若你的项目因平台迁移或存储超限被平台管理员开启了 databaseReadOnly 或 storageReadOnly,在数据管理页面执行操作时请遵循以下规程:
识别只读拦截错误:
当你在 Console 数据表页面尝试点击 Add row(新增行)、勾选多行点击 Delete(批量删除) 或在 SQL 页面执行
DELETE FROM customer_tickets WHERE ...时,系统会明确报错project_database_read_only。当你在 Storage 页面尝试上传新文件或删除整个 Bucket 时,系统会报错
project_storage_read_only。
使用单条立即删除通道释放空间:
如果是因为磁盘或行数超限触发了只读保护,需要删除部分历史大文件或冗余数据行来降低水位,请勿使用列表多选批量删除。
请点开单个文件详情页或针对单行记录执行立即删除操作(单文档 / 单行 / 单文件的立即删除属于平台预留的紧急清理豁免通道,在只读期间依然允许执行)。
申请解除只读:完成空间清理或确认迁移完成后,联系平台管理员在管理后台关闭项目的只读开关,写入能力即刻恢复。
常见问题与排障
Q1:为什么我在当地时间凌晨刚创建的测试数据或执行的函数,在 Metering 页面里归到了“昨天”或“今天”的柱状图里?
原因与排查步骤: Agentbase 的三级 Usage / Metering 聚合视图统一采用 标准协调世界时(UTC)自然日 作为切分边界(固定展示当前 UTC 日及之前 29 个 UTC 日),而不随浏览器本地时区(如东八区 UTC+8)动态平移。北京时间 00:00 ~ 07:59 产生的用量在 UTC 口径下仍属于前一个 UTC 自然日,早上 08:00 之后产生的用量才计入新的 UTC 自然日。
Q2:在 Console 数据表或存储桶列表中勾选了 10 条记录点击批量删除,为什么报错 project_database_read_only / project_storage_read_only,但单独删 1 条却能成功?
原因与排查步骤: 这是因为该项目当前正处于平台管理员开启的数据库只读或存储只读状态。在只读保护策略下,为了防止批量误删或大规模数据破坏,一切批量删除、SQL DELETE 语句以及整表/整库/整桶删除均按写入操作严格拦截;唯有针对单个文档、单行或单文件的立即删除作为合规清理例外予以放行。若需执行批量删除,请先确认所选数据范围并联系平台管理员解除项目只读状态。
Q3:为什么大模型推理调用失败,但项目的平台 Quota 与 Ratelimit 都没有超限?
原因与排查步骤: 大模型推理请求同时受平台通用网关限流与模型网关(LLM Gateway / AI Gateway)专项配额的双重约束。若平台 Ratelimit 正常但推理报错,请按以下顺序检查:
进入项目 模型(
/llm-gateway) → Keys,检查当前调用所使用的 Gateway Key 是否已耗尽每月 Token 预算(Monthly Token Budget)、是否触发了 Key 级的 RPM/TPM 限速,或者请求的目标模型(如qwen-vl-max)不在该 Key 的模型白名单内。进入 模型 → Providers,检查上游供应商(如
dashscope-prod)的<DASHSCOPE_API_KEY>在阿里云百炼侧是否欠费或触发了云厂商侧的并发配额限制。