
组织与账号中心
在 Agentbase 的 账号(Account) → 组织(Organization) → 项目(Project) 三级资源治理体系中,账号中心负责开发者个人身份、多因素认证(MFA 与一次性恢复码)、活跃会话、账号级配额用量、待清理项目恢复(Restore)及表模式转换记录的统一管理;组织中心则作为企业多项目与多团队协作的顶层容器,承载项目创建、成员邀请、六级角色授权(RBAC)、组织级 30 日聚合计量以及不活跃项目的批量治理。
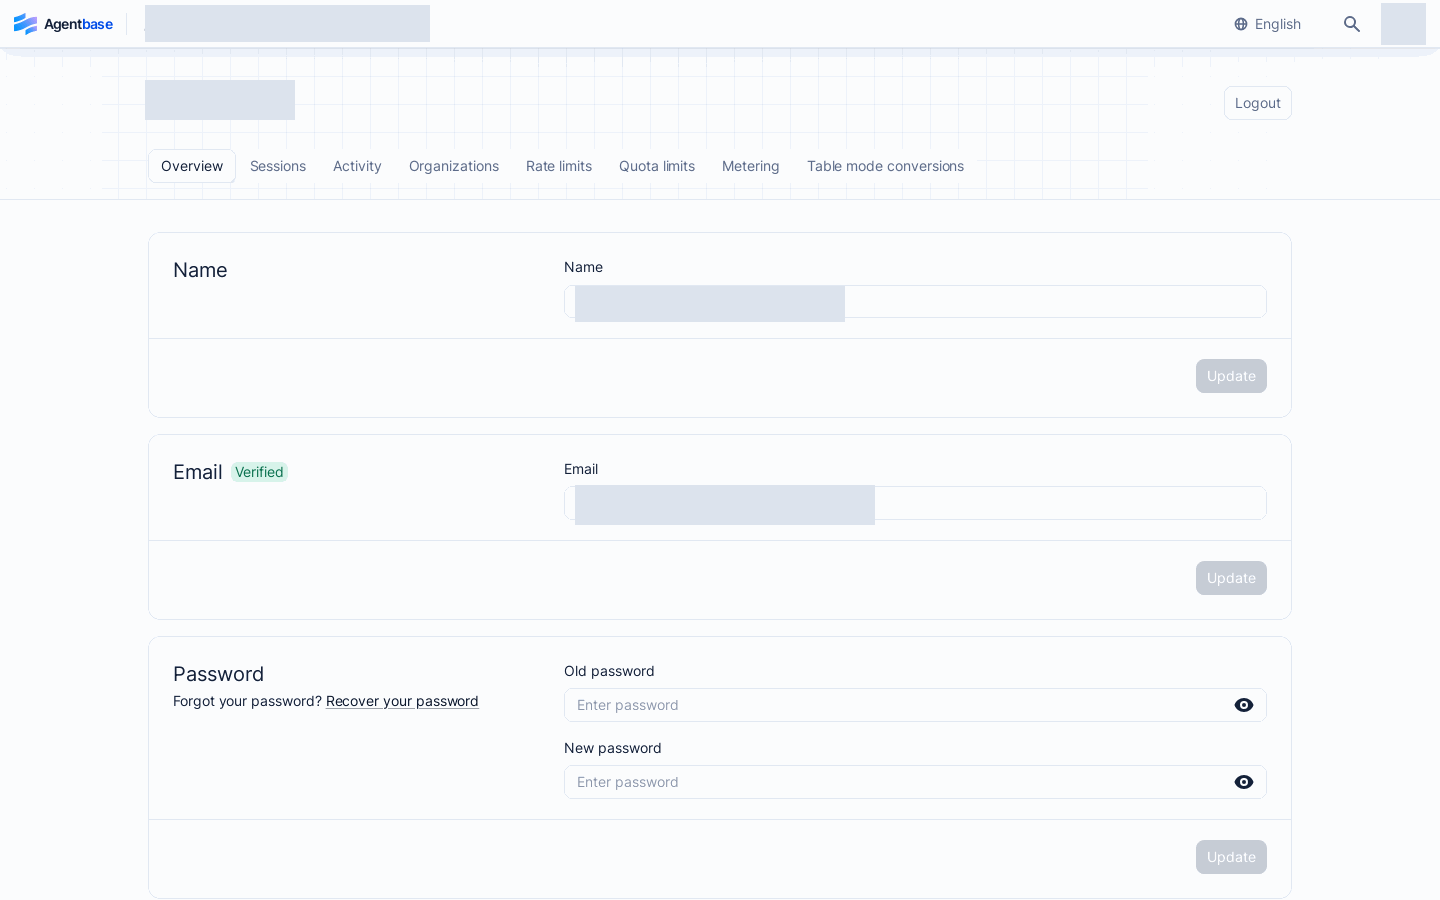
界面参考:沿用已登记的历史截图,演示数据与当前项目可能不同;本次未重新取图。
功能概述
随着企业 AI 应用规模的扩大,一个组织(如 Agentbase 企业智能中台,ID:69c6d1aa00062e6bb60)下往往同时运行着智能客服生产项目(enterprise-ai-hub-210)、算法评测沙箱项目与各业务线子项目。组织与账号中心为个人开发者和团队管理员解决以下四类核心治理问题:
个人账号高安全防护:通过绑定 TOTP 验证器 App、验证邮箱与手机因子、妥善保管一次性恢复码(Recovery codes)并审计登录设备会话(Sessions),杜绝高权限开发者账号被盗用。
团队多角色协同与最小授权:通过
Owner、Admin、Developer、Editor、Billing、Analyst六种内置组织角色,实现研发、运营、财务与分析人员职责分离(SoD)。跨层级成本与计量透视:在账号级与组织级分别提供最近 30 个 UTC 日的标准用量聚合(自动剔除已进入删除态的项目),并与账号级配额/限速视图联动。
不活跃项目生命周期治理与防误删兜底:支持组织 Owner 按自定义“不活跃天数”与“新项目豁免天数”批量检索并清理僵尸项目,同时在账号中心提供物理清理前的 Restore(一键恢复) 安全缓冲区。
| 治理维度 | 开发者账号中心(/console/account) | 组织管理中心(/console/organization-{organization}) |
|---|---|---|
| 管理主体 | 任何已登录的 Console 开发者本人 | 组织成员(写操作需 Owner 或 Admin,清理与删组织仅限 Owner) |
| 核心安全能力 | 修改密码/邮箱、开启 MFA、绑定 3 类验证因子、生成一次性恢复码、踢出异常设备会话 | 查看全体成员 2FA 开启状态、按角色控制项目读写边界、管理组织自定义域名 |
| 项目治理能力 | 查看并 Restore(恢复) 待物理删除的项目、追踪项目表模式转换任务历史 | 创建新项目、按不活跃阈值批量提交项目清理(单次最多 50 个) |
| 用量与账单能力 | 账号级 30 日 UTC 用量聚合、Rate limits / Quota limits 只读视图、云端支付方式 | 组织级 30 日 UTC 用量聚合(过滤已删项目)、云端账单(Billing)与发票(Invoices) |
核心概念与架构
下图展示了开发者账号、组织成员角色、项目生命周期治理(特别是组织级发起清理 → 账号中心物理清理前恢复的闭环)以及三级用量聚合之间的架构关系:
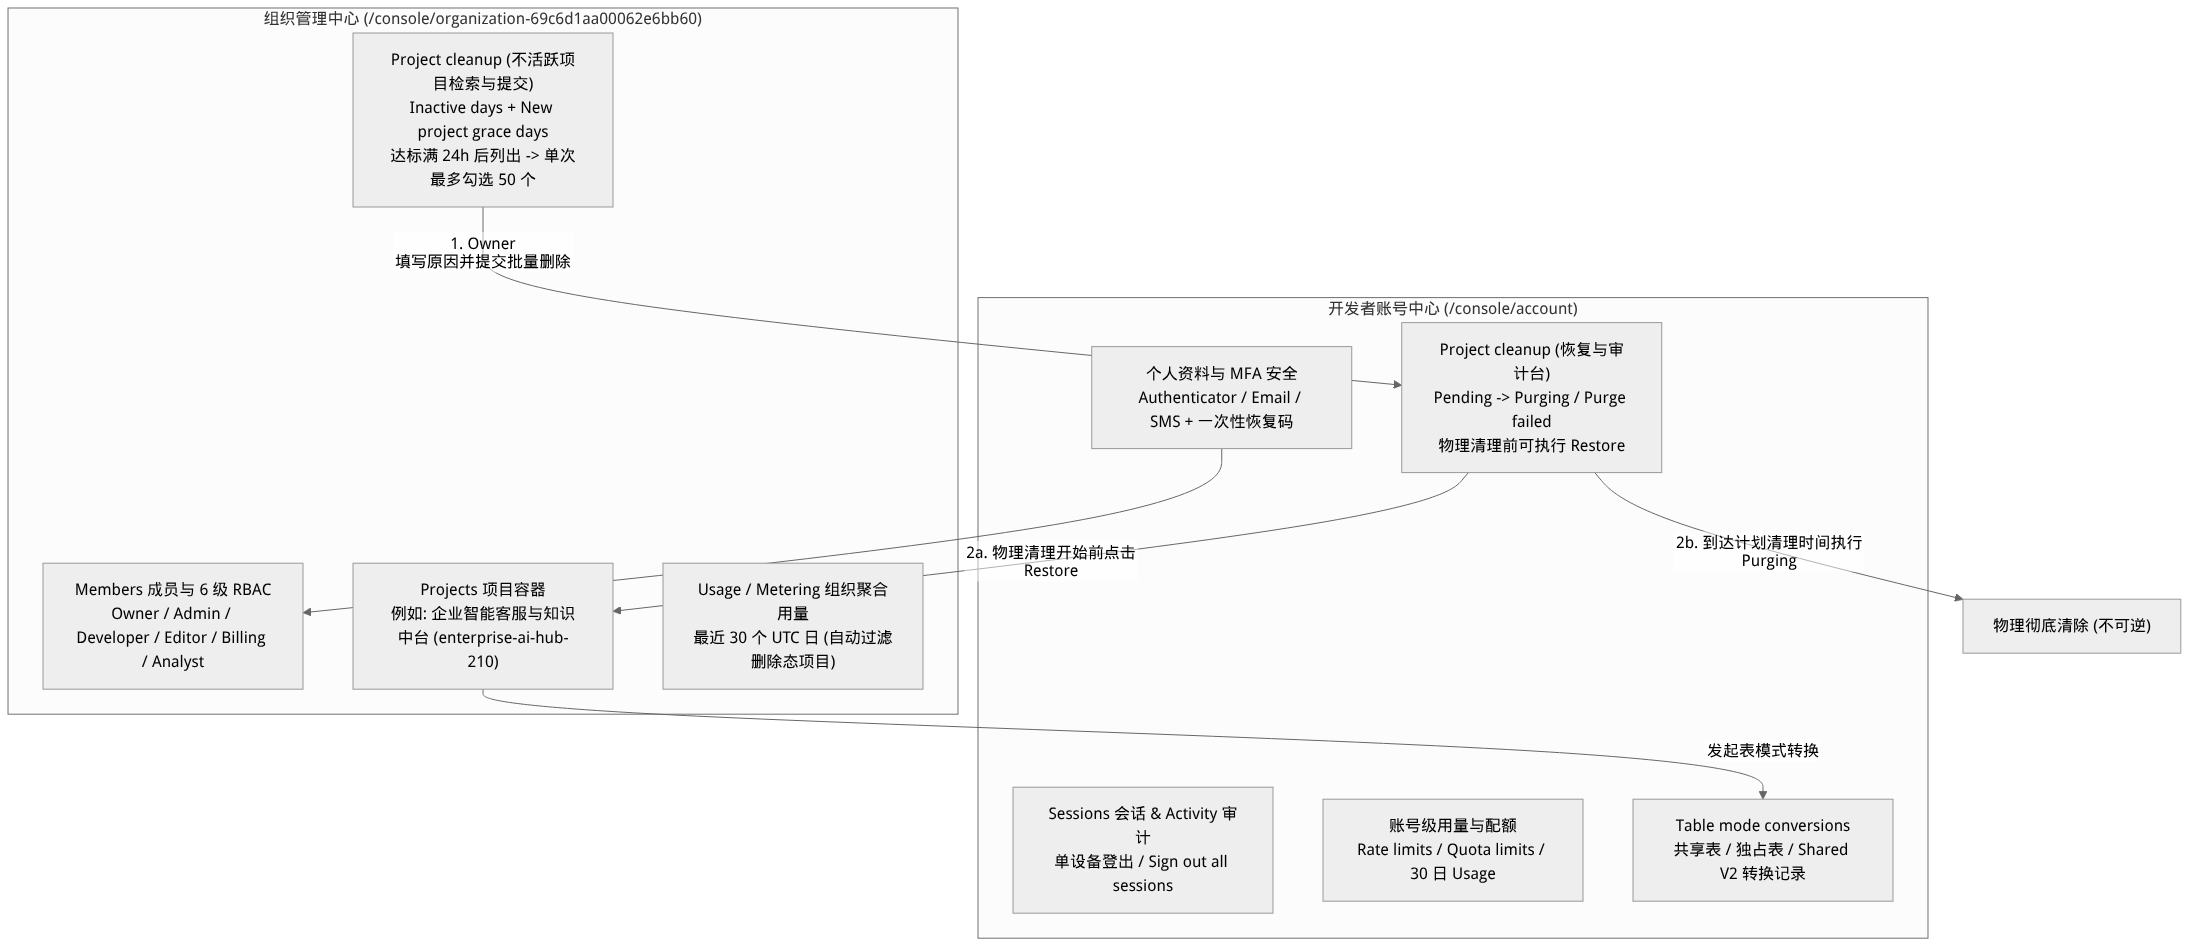
流程示意,不是运行截图;按箭头阅读步骤或状态之间的关系。
组织六级角色(RBAC)权限边界详表
在 Organization → Members 中为团队成员分配角色时,该角色将直接决定成员在组织管理面以及组织下所有 Project 内的操作权限:
| 组织角色 | 组织设置与成员邀请 | 删除组织 / 不活跃项目清理 | 项目内资源读写(DB / 知识库 / 记忆 / 网关 / 函数) | 项目高危操作(列删除开关) | 账单发票与用量观测 |
|---|---|---|---|---|---|
| Owner(所有者) | 允许(修改组织名、邀请/移除成员、变更角色) | 允许(唯一可执行删组织与批量清理不活跃项目的组织角色) | 全部读写(含创建/查看/吊销 API Key) | 允许(与平台管理员共同拥有列删除开关权限) | 全部可见可管 |
| Admin(管理员) | 允许(修改组织名、邀请/移除成员、变更角色) | 禁止(不可删除组织) | 全部读写(含创建/查看/吊销 API Key) | 禁止 | 全部可见 |
| Developer(开发者) | 只读查看成员列表 | 禁止 | 全部读写(具备 projects.write、keys.write、platforms.write 等研发权限) | 禁止 | 用量与观测可见 |
| Editor(编辑者) | 只读查看成员列表 | 禁止 | 允许读写业务数据、知识库文档、词库与配置 | 禁止 | 用量与观测可见 |
| Billing(财务专员) | 只读查看成员列表 | 禁止 | 只读(无权创建或修改任何项目业务资源与密钥) | 禁止 | 管理账单、发票、计划与查看用量 |
| Analyst(分析师) | 只读查看成员列表 | 禁止 | 只读(无权创建或修改任何项目业务资源与密钥) | 禁止 | 只读查看用量聚合、AgentOps 轨迹与评估报告 |
角色、入口与关联关系
1. 账号中心全量页签路由速查(前缀 /console/account)
点击控制台顶部导航栏右侧的 Account 入口,即可进入账号中心(如图 1 所示),顶部包含以下子页签:
| 页签名称 | 浏览器路由路径 | 核心承载内容与操作权限 |
|---|---|---|
| Overview | /console/account | 修改姓名、修改邮箱(需验证当前密码)、修改密码、管理外部关联身份(Identities)、配置 MFA 与一次性恢复码、永久注销账号 |
| Sessions | /console/account/sessions | 查看所有活跃登录会话的设备浏览器、地理位置与 IP 地址,支持单条登出或 Sign out all sessions |
| Activity | /console/account/activity | 按时间倒序查看当前账号的操作审计事件流水 |
| Organizations | /console/account/organizations | 查看所属全部组织卡片、新建组织入口;自托管部署下可在此管理组织成员配额(Member quotas) |
| Payments | /console/account/payments | 维护账号绑定的支付方式(仅云端商业化部署显示) |
| Rate limits / Quota limits | /console/account/rate-limits · .../quota-limits | 只读查看当前账号适用的 API 请求速率限制(Ratelimit)与资源配额(Quota)明细 |
| Usage / Metering | /console/account/usage · .../metering | 账号级最近 30 个 UTC 日的四项核心计量(存储、带宽、用户数、函数执行)趋势与数据完整性状态 |
| Project cleanup | /console/account/project-cleanup | 查看待删除项目列表(Pending deletion)与清理审计日志(Audit log);在物理清理开始前可执行 Restore 恢复 |
| Table mode conversions | /console/account/table-mode-conversions | 查看账号下各项目发起的表存储模式(共享表 / 独占表 / Shared V2)转换任务进度与历史结果 |
2. 组织中心全量页签路由速查(前缀 /console/organization-{organization})
在顶部组织切换器中选择目标组织(如 Agentbase 企业智能中台 69c6d1aa00062e6bb60),即可通过顶部页签切换各组织治理模块:
| 页签名称 | 浏览器路由路径 | 核心承载内容与操作权限 |
|---|---|---|
| Projects | /console/organization-{organization} | 查看组织下全部项目列表与所在区域(Region),点击 Create project 创建新项目 |
| Members | /console/organization-{organization}/members | 查看成员列表(含 2FA 状态列)、按成员 ID 或邮箱搜索、邀请成员、修改角色、重发邀请或移除成员 |
| Domains | /console/organization-{organization}/domains | 管理组织级自定义域名(云端部署支持) |
| Usage / Metering | .../usage · .../metering | 组织级最近 30 个 UTC 日用量聚合(自动过滤已处于删除态的项目,删除中项目不计入组织账单用量) |
| Billing / Invoices | .../billing · .../invoices · .../change-plan | 查看云端账单明细、下载发票、变更组织订阅套餐(云端部署显示) |
| Project cleanup | /console/organization-{organization}/project-cleanup | 按不活跃天数与新项目豁免天数检索闲置项目,批量勾选(最多 50 个)并填写原因提交删除 |
| Settings | /console/organization-{organization}/settings | 修改组织显示名称、查看成员配额卡片、执行不可逆的 Delete organization |
功能详解与操作指南
1. 配置账号多因素认证(MFA)与一次性恢复码(Recovery Codes)
为保障生产环境安全,强烈建议组织内所有具备写权限的成员(特别是 Owner、Admin 与 Developer)开启 MFA,使组织成员列表中的 2FA 列全部达标:
进入 Account → Overview(
/console/account,如图 1 所示),向下滚动至 Multi-factor authentication 卡片,将 MFA 主开关切换为开启状态。添加身份验证因子(支持三种因子并存):
Authenticator app(推荐首选):点击添加验证器 App,使用手机上的 TOTP 验证器扫描屏幕展示的二维码(或手动复制输入密钥串),输入动态生成的 6 位数字验证码完成绑定。绑定成功后显示
connected徽标。Email 因子:启用邮箱验证码因子(前提是当前账号邮箱已完成验证,概览页邮箱卡片显示已验证徽标)。
SMS 因子:绑定手机号码并验证短信一次性验证码。
如需删除任一已绑定因子,点击删除并在确认弹窗中确认(注意:删除后将无法再使用该方式通过登录质询)。
生成并妥善保存一次性恢复码(Recovery codes):
开启 MFA 后,在卡片中点击生成 Recovery codes。
单次展示原则:恢复码生成弹窗仅在创建时明文展示一次,请立即点击下载
.txt文件或复制到企业密码保险箱中妥善保存。使用与重置规则:当手机丢失或无法接收验证码时,可在
/console/mfa登录页选择使用恢复码登录,每个恢复码仅能使用一次。若怀疑恢复码泄露或已用尽,可在 Account 页重新生成(需再次通过一次 MFA 质询),重新生成后所有旧恢复码立即全部失效。
2. 管理组织成员、邀请协作与角色调整
进入目标组织的 Members 页签(如
/console/organization-69c6d1aa00062e6bb60/members)。邀请新成员(Invite):
点击右上角 Invite 按钮,在弹窗中填写:
Email(必填):受邀人邮箱地址。
Name(选填):受邀人显示名称。
Role(必选):从
Owner、Admin、Developer、Editor、Billing、Analyst中按最小权限原则勾选。
提交后,该成员出现在列表中,状态显示为
Pending(受当前组织计划的成员配额上限约束)。在云端部署下,可对Pending成员点击行末菜单⋮→ Resend 重新发送邀请邮件。
搜索、修改角色与移除成员:
使用列表上方的搜索框,可按成员 ID 或邮箱关键字快速筛选成员,并直观检查每位成员的 2FA 开启状态。
点击成员行末操作菜单
⋮→ Edit role,调整角色并保存,新权限立即在所有关联项目的 Console 会话中生效。点击 Remove 可将该成员移出组织(若操作对象为当前登录账号自身,菜单显示为 Leave 主动退出组织)。
3. 不活跃项目批量清理(Project Cleanup)与误删恢复(Restore)
针对大型企业组织中长期积累的测试沙箱或废弃原型项目,Organization Owner 可通过两阶段安全清理机制回收资源:
第一阶段:在组织中心检索并提交不活跃项目(/console/organization-{organization}/project-cleanup)
以组织
Owner身份进入组织 Project cleanup 页签。设置检索阈值参数并点击查询:
| 检索参数名称 | 含义说明 | 防误判安全机制 |
|---|---|---|
| Inactive days(不活跃天数) | 项目连续无有效业务活动的天数阈值 | 24 小时冷静期保护:项目首次达到不活跃阈值后,必须持续满 24 小时才会出现在可清理结果列表中,防止偶发流量低谷导致误判。 |
| New project grace days(新项目豁免天数) | 新建项目的保护豁免天数 | 创建时间在该天数以内的新项目(即使暂无调用)绝不会被列入清理清单。 |
在检索结果列表中勾选待清理的项目(单次提交最多可勾选 50 个项目),填写必填的删除原因(Reason)用于审计留痕,点击提交。
提交后界面会返回本次批量操作的明细回执(明确展示接受 Accepted / 拒绝 Rejected / 跳过 Skipped 的分项计数),被接受的项目进入
Pending deletion(待删除)状态,并立即从组织聚合用量统计中剔除。
第二阶段:在账号中心追踪清理状态或执行误删恢复(/console/account/project-cleanup)
进入顶部导航 Account → Project cleanup 页签,页面包含 Pending deletion(待删除队列) 与 Audit log(清理审计日志) 两个视图。
列表清晰展示每个待清理项目的当前状态(
Pending待清理 /Purging物理清理中 /Purge failed清理失败)、操作人、提交删除时间与计划物理清理时间(Scheduled purge time)。紧急恢复(Restore):只要目标项目仍处于
Pending状态(后台物理清理尚未开始),点击该项目右侧的 Restore 按钮并确认,即可立即取消物理删除计划,项目及其全部数据库、存储桶、知识库与密钥完好无损地回到原组织项目列表中。
4. 组织设置、跨组织迁移项目与删除组织
跨组织迁移项目:若需将某个项目(如
enterprise-ai-hub-210)从当前组织转移到你名下拥有的另一个组织,请进入该项目的 Settings → Overview → Change organization 卡片操作。删除组织(Delete organization):在组织 Settings 页底部,仅
Owner可执行删除组织。确认弹窗会完整列出受影响的项目与成员清单,并要求手动输入组织名称二次确认:自托管环境:强制要求先移除、删除或转出该组织下的所有关联项目后,才允许删除空组织容器。
云端环境:确认删除后将永久销毁该组织及其下属全部项目与业务数据,操作不可逆。
常见问题与排障
Q1:启用 MFA 后更换了新手机,验证器 App 里的动态码没了,也收不到短信,如何登录控制台?
原因与排查步骤:
在
/console/login输入邮箱和密码后,进入/console/mfa二次验证页。点击切换验证方式:优先选择 Email 因子(向注册邮箱发送一次性验证码)或选择 Recovery code(恢复码),输入此前保存的任一未使用恢复码完成登录。
登录成功后,立即进入
/console/account的 Multi-factor authentication 卡片,移除旧的Authenticator app绑定,使用新手机重新扫码绑定,并重新生成一套新的恢复码保存(旧恢复码会自动全部作废)。
Q2:为什么我的组织角色是 Admin,却无法在组织页面执行不活跃项目清理或删除组织?
原因与排查步骤: 按照 Agentbase 的职责分离安全规范,Admin 角色拥有日常组织设置修改、邀请/管理成员以及项目内全部资源的读写权限,但破坏性组织级治理操作(包括删除整个组织 Delete organization、批量清理不活跃项目 Project cleanup 以及开启项目级数据库列删除开关 Column deletion)严格保留给组织 Owner(及平台级管理员)。如需执行上述操作,请联系组织 Owner 处理,或由 Owner 在 Members 页将你的角色提升为 Owner。
Q3:在组织 Project cleanup 中勾选项目提交清理后,为什么組織的 Usage 用量立刻下降了,但项目在 Account 的 Project cleanup 里还看得到?
原因与排查步骤: 这是平台的预期设计:
项目一旦被提交清理进入
Pending deletion(待删除态),组织级 Usage / Metering 聚合视图会立即自动过滤掉删除态项目,确保待销毁项目不再占用组织有效用量视图。与此同时,为防止误操作导致生产灾难,系统在执行底层 OceanBase 与对象存储物理抹除(
Purging)前保留了缓冲窗口。在此窗口内,项目会保留在 Account → Project cleanup 的待删除列表中供随时 Restore(恢复);到达计划清理时间后,后台 Worker 才会正式执行物理清除。